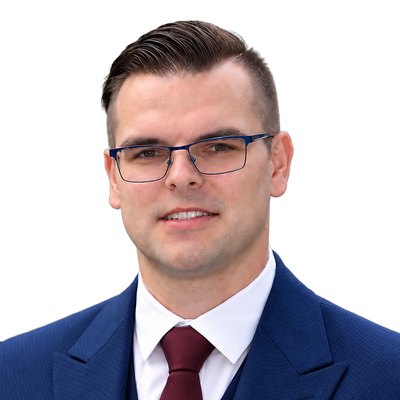
Ing. Tibor PoštekBiegły sądowy
Biegły sądowy – Bezpieczeństwo i ochrona systemów informatycznych Specjalizacja 10 10 00
Wyciekły dane, ktoś dostał się do firmowego systemu albo potrzebują Państwo niezależnie wykazać, że Państwa system jest zabezpieczony? Ocenię, których środków brakuje lub które zawiodły, i wyjaśnię to tak, aby zrozumiał to zarząd firmy i sąd. Dla firm, adwokatów i ubezpieczycieli.
Zabezpieczenie systemów, dostęp do nich i ochrona danych
Odpowiadam wyłącznie na pytania specjalistyczne. Specjalizacja 10 10 00 dzieli się zgodnie z rozporządzeniem nr 228/2018 Z. z. na trzy obszary, które w praktyce się przenikają.
A) Zabezpieczenie systemu informatycznego
Rozporządzenie: „aspekt bezpieczeństwa systemów informatycznych”
- architektura bezpieczeństwa i konfiguracja
- polityki bezpieczeństwa i ich stosowanie
- zgodność z dokumentacją i normami ISO
- środki obiecane przez dostawcę lub ubezpieczyciela
- stanowisko przed przetargiem, umową lub ubezpieczeniem
Czy środki bezpieczeństwa odpowiadały dokumentacji i czy w decydującym czasie były rzeczywiście wdrożone i działały?
B) Ochrona przed nieuprawnionym dostępem
Rozporządzenie: „ochrona przed nieuprawnionym dostępem do systemu”
- konta, role i uprawnienia dostępu
- hasła i uwierzytelnianie dwuskładnikowe
- konta uprzywilejowane i administracyjne
- dostępy byłych pracowników i dostawców
- logi i zapisy audytowe: kto, kiedy, co
Czy doszło do nieuprawnionego dostępu? Kiedy, przez które konto i który środek ochrony zawiódł?
C) Ochrona danych i kopie zapasowe
Rozporządzenie: „ochrona danych przed nadużyciem lub utratą, kopie zapasowe”
- szyfrowanie i uprawnienia do danych wrażliwych
- kopie zapasowe, ich odseparowanie i testy odtwarzania
- zakres danych dotkniętych incydentem
- integralność dokumentów i e-maili
- doręczenie e-maila według zapisów serwera
Czy dane były chronione przed wyciekiem i utratą? Czy można było je odtworzyć z kopii zapasowych?
Z czym mogą się Państwo do mnie zwrócić
Do każdego z trzech obszarów cztery modelowe sytuacje i pytania, które można postawić biegłemu. Pomogę Państwu sformułować je tak, aby istniała na nie jasna odpowiedź.
A) Zabezpieczenie systemu informatycznego
- Zabezpieczenie przed przetargiem. Dostawca systemu chmurowego ubiega się o zamówienie, a zamawiający żąda wykazania, jak chronione są dostępy i dane.Czy zabezpieczenie systemu odpowiada dokumentacji i międzynarodowym normom ISO? Których środków brakuje lub które nie działają?
- Warunek ubezpieczyciela. Firma zawiera ubezpieczenie cybernetyczne, a ubezpieczyciel żąda niezależnego potwierdzenia, że kopie zapasowe są odseparowane, a logowanie chronione uwierzytelnianiem dwuskładnikowym.Czy deklarowane środki są rzeczywiście wdrożone i działają? Czy kopie zapasowe i uwierzytelnianie użytkowników odpowiadają temu, co firma podaje w kwestionariuszu ubezpieczyciela?
- Środki obiecane przez dostawcę. W umowie było szyfrowanie danych i uwierzytelnianie wieloskładnikowe. Po wycieku danych klient twierdzi, że nie zostały wdrożone.Czy uzgodnione środki były w chwili wycieku rzeczywiście wdrożone i działały?
- Zdalny dostęp dostawcy. Umowa zezwalała zewnętrznemu administratorowi na dostęp tylko na żądanie i z rejestrowaniem. Po incydencie okazało się, że dostęp był stały.Czy dostęp dostawcy był ograniczony i rejestrowany tak, jak określała umowa? Czy z zapisów można ustalić, co zostało wykonane przez ten dostęp?
B) Ochrona przed nieuprawnionym dostępem
- Dostęp bez uprawnienia. Pracownik przejrzał wynagrodzenia i dane zdrowotne kolegów, choć nie powinien mieć do nich dostępu.Czy konta i uprawnienia były ustawione odpowiednio? Czy system umożliwiał mu dotarcie do tych danych?
- Były pracownik. Handlowiec jeszcze tydzień po odejściu logował się do CRM i pobrał listę klientów.Czy konto zostało zablokowane po zakończeniu stosunku pracy? Kiedy i skąd się logował?
- Wspólne hasło administratorów. Pięciu pracowników IT używało jednego konta administracyjnego. Po usunięciu bazy danych nie wiadomo, kto to zrobił.Czy zapisy audytowe pozwalały wstecznie ustalić, kto i kiedy wykonał operację?
- Przejęta skrzynka firmowa. Ktoś zalogował się do skrzynki księgowej i ustawił przekazywanie wiadomości. Partner handlowy otrzymał fakturę z obcym numerem rachunku.Czy skrzynka była chroniona uwierzytelnianiem wieloskładnikowym? Czy z zapisów można ustalić obce logowanie i od kiedy trwało?
C) Ochrona danych i kopie zapasowe
- Zawodne kopie zapasowe po ransomware. Kopie zapasowe znajdowały się na tym samym nośniku co dane produkcyjne i atak zaszyfrował również je. Ubezpieczyciel rozpatruje wypłatę odszkodowania.Czy wdrożono działający mechanizm tworzenia kopii zapasowych i odtwarzania? Czy kopie były odseparowane od środowiska produkcyjnego?
- Hasła klientów w postaci jawnej. Ze sklepu internetowego wyciekła baza danych i okazało się, że hasła oraz numery kart były przechowywane bez szyfrowania.Czy dane klientów były chronione w sposób odpowiadający powszechnemu standardowi? Którego środka brakowało?
- Zmieniona faktura w systemie. W systemie księgowym pojawiła się faktura ze zmienionym numerem rachunku. Ktoś zmodyfikował plik i wgrał go z powrotem, firma zapłaciła na obcy rachunek.Kto miał uprawnienie do zmiany dokumentu? Kto i kiedy według zapisów go zmienił? Czy system rejestrował zmiany dokumentów tak, aby można je było wstecznie prześledzić?
- Kwestionowany e-mail. Druga strona twierdzi, że nigdy nie otrzymała e-maila z wypowiedzeniem albo że jego treść została później zmieniona.Czy e-mail został wysłany i doręczony na serwer? Czy jego treść nie została zmieniona? Kto miał dostęp do skrzynki?
Wykształcenie i doświadczenie
Ponieważ technologie rozwijają się bardzo szybko, uważam za oczywiste stałe pogłębianie wiedzy specjalistycznej i śledzenie nowych trendów.
-
2016 – 2018
Bc. – Informatyka, Ing. – Systemy informatyczne
Wydział Zarządzania i Informatyki, Uniwersytet Żyliński
-
od 2018
Inżynier oprogramowania – tworzenie złożonych systemów informatycznych
Ubezpieczyciele, ministerstwa, firmy prywatne.
-
od 2022
Współzałożyciel i CTO platformy Stribog
Zarządzanie technologiami i bezpieczeństwem informacji
-
od 2025
Prawo – studia równolegle z pracą zawodową
Wydział Prawa, Paneuropejska Szkoła Wyższa, Bratysława
-
2026
Biegły sądowy – Bezpieczeństwo i ochrona systemów informatycznych wpisany
Ministerstwo Sprawiedliwości Republiki Słowackiej · specjalizacja 10 10 00, nr ewid. 916198
-
2026
Szkolenie Menedżer cyberbezpieczeństwa ukończone
TÜV SÜD, zgodnie z ustawą nr 69/2018 Z. z. o cyberbezpieczeństwie
-
2026 – 2027
Biegły sądowy – Oprogramowanie egzamin zdany wpis 2027
Egzamin w Ministerstwie Sprawiedliwości Republiki Słowackiej zdany w czerwcu 2026 r. Wpis po ukończeniu specjalistycznego kształcenia na STU w Bratysławie.
Częste pytania o opinię biegłego
Czy może Pan ocenić zabezpieczenie naszego systemu, nawet jeśli nie mamy żadnego sporu?
Tak. Niezależne stanowisko eksperckie biegłego firmy zamawiają przed przetargiem, przed podpisaniem umowy lub na żądanie klienta albo ubezpieczyciela. Mogą je Państwo przedłożyć klientowi lub później wykorzystać w sporze.
Jak przebiega sporządzenie opinii?
Omówimy Państwa pytania, ustalimy materiały, cenę i termin. Otrzymają Państwo opinię ze wszystkimi wymaganymi elementami i klauzulą biegłego; wnioski potrafię obronić także przed sądem.
Kto może zlecić opinię biegłego?
Bezpośrednio firma, adwokat dla swojego klienta, a także ubezpieczyciel. W postępowaniu przed sądem powołuje mnie jako biegłego sąd i określa pytania.
Czy pomoże Pan w sformułowaniu pytań do biegłego?
Tak, i zalecam zrobić to jeszcze przed zleceniem. Pytania muszą mieć charakter specjalistyczny, nie prawny, i musi na nie istnieć jasna odpowiedź wynikająca z zapisów. Pracuję dla obu stron sporu.
Czy ocenia Pan także szkody ubezpieczeniowe?
Tak. W przypadku szkód cybernetycznych ocenię, czy wdrożono i czy działały środki wymagane warunkami ubezpieczenia, jak chronione były dane i czy można było je odzyskać.
Jakich materiałów będzie Pan potrzebować?
Zazwyczaj logów i zapisów z systemów, dokumentacji technicznej, polityk bezpieczeństwa i umów z dostawcami. Wszystko z Państwa własnych systemów, nie zakłócam ich pracy. Dokładną listę ustalimy przy zleceniu.
Jak postępuje Pan z poufnymi materiałami?
Obowiązuje mnie tajemnica zawodowa. Bezpieczny sposób przekazania materiałów ustalimy z wyprzedzeniem.
Ile kosztuje opinia biegłego?
Cena ustalana jest w drodze porozumienia według zakresu pytań i materiałów, a uzgadniamy ją przed rozpoczęciem pracy. W prostszych sprawach wystarczy krótsza opinia specjalistyczna. Przy powołaniu przez sąd wynagrodzenie biegłego określa rozporządzenie nr 491/2004 Z. z.
Proszę odezwać się jak najszybciej
Zapisy w systemach są nadpisywane już po kilku tygodniach. Proszę krótko opisać, co się stało – niezobowiązująco powiem Państwu, jak dalej postępować.
- tibor@postek.sk
- Telefon
- +421 915 24 79 79
- Miejsce wykonywania działalności
- Cała Słowacja, także online