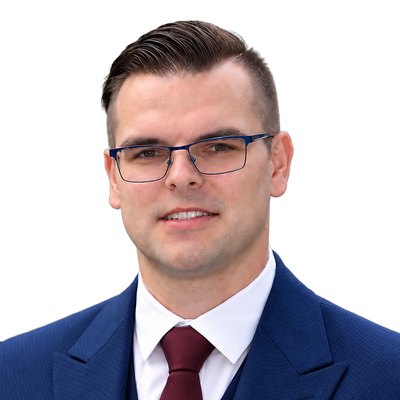
Ing. Tibor PoštekСудовий експерт
Судовий експерт – Безпека та захист інформаційних систем Галузь 10 10 00
Стався витік даних, хтось проник у систему компанії або Вам потрібно незалежно довести, що Ваша система захищена? Я оціню, яких заходів бракує або які не спрацювали, і поясню це так, щоб зрозуміли і керівництво компанії, і суд. Для компаній, адвокатів і страхових компаній.
Захищеність систем, доступ до них і захист даних
Я відповідаю виключно на фахові питання. Галузь 10 10 00 відповідно до постанови № 228/2018 Z. z. поділяється на три сфери, які на практиці перетинаються.
A) Безпека інформаційної системи
Постанова: «безпековий аспект інформаційних систем»
- архітектура безпеки та конфігурація
- політики безпеки та їхнє застосування
- відповідність документації та стандартам ISO
- заходи, обіцяні постачальником чи страховиком
- висновок перед тендером, договором чи страхуванням
Чи відповідали заходи безпеки документації та чи були вони на відповідний момент справді впроваджені та дієві?
B) Захист від несанкціонованого доступу
Постанова: «захист від несанкціонованого доступу до системи»
- облікові записи, ролі та права доступу
- паролі та двофакторна автентифікація
- привілейовані та адміністраторські облікові записи
- доступи колишніх працівників і постачальників
- журнали та аудиторські записи: хто, коли, що
Чи стався несанкціонований доступ? Коли, через який обліковий запис і який захисний захід не спрацював?
C) Захист і резервне копіювання даних
Постанова: «захист даних від зловживання або втрати, резервне копіювання»
- шифрування та права доступу до чутливих даних
- резервне копіювання, відокремлення копій і тести відновлення
- обсяг уражених даних після інциденту
- цілісність документів і електронних листів
- доставка електронного листа за записами сервера
Чи були дані захищені від витоку та втрати? Чи можна було їх відновити з резервних копій?
З чим Ви можете до мене звернутися
До кожної з трьох сфер – чотири типові ситуації та питання, які можна поставити експертові. Я допоможу Вам сформулювати їх так, щоб на них існувала чітка відповідь.
A) Безпека інформаційної системи
- Захищеність перед тендером. Постачальник хмарної системи бере участь у закупівлі, і замовник вимагає довести, як захищені доступи та дані.Чи відповідає захищеність системи документації та міжнародним стандартам ISO? Яких заходів бракує або які не є дієвими?
- Умова страхової компанії. Компанія укладає договір кіберстрахування, і страховик вимагає незалежно підтвердити, що резервні копії відокремлені, а вхід у систему захищений двофакторною автентифікацією.Чи задекларовані заходи справді впроваджені та дієві? Чи відповідають резервне копіювання та автентифікація користувачів тому, що компанія зазначає в анкеті страховика?
- Заходи, які обіцяв постачальник. У договорі було передбачено шифрування даних і багатофакторну автентифікацію. Після витоку даних клієнт стверджує, що їх не було впроваджено.Чи були погоджені заходи на момент витоку справді впроваджені та дієві?
- Віддалений доступ постачальника. Договір дозволяв зовнішньому адміністраторові доступ лише на запит і з протоколюванням. Після інциденту виявилося, що доступ був постійним.Чи був доступ постачальника обмежений і протокольований так, як визначав договір? Чи можна за записами встановити, що було виконано через цей доступ?
B) Захист від несанкціонованого доступу
- Доступ без повноважень. Працівник переглянув зарплати та медичні дані колег, хоча не мав мати до них доступу.Чи були облікові записи та права доступу налаштовані належним чином? Чи дозволяла система отримати доступ до цих даних?
- Колишній працівник. Менеджер з продажу ще тиждень після звільнення входив у CRM і завантажив список клієнтів.Чи був обліковий запис заблокований після припинення трудових відносин? Коли і звідки він входив у систему?
- Спільний пароль адміністраторів. П’ятеро ІТ-працівників користувалися одним адміністраторським обліковим записом. Після видалення бази даних невідомо, хто це зробив.Чи дозволяли аудиторські записи ретроспективно встановити, хто і коли виконав операцію?
- Скомпрометована корпоративна поштова скринька. Хтось увійшов у скриньку бухгалтерки й налаштував пересилання. Діловий партнер отримав рахунок-фактуру з чужим номером банківського рахунку.Чи була скринька захищена багатофакторною автентифікацією? Чи можна за записами виявити сторонній вхід і відколи він тривав?
C) Захист і резервне копіювання даних
- Невдалі резервні копії після ransomware. Резервні копії зберігалися в тому самому сховищі, що й робочі дані, і атака зашифрувала також їх. Страхова компанія розглядає виплату.Чи був впроваджений дієвий механізм резервного копіювання та відновлення? Чи були резервні копії відокремлені від робочого середовища?
- Паролі клієнтів у відкритому вигляді. З інтернет-магазину витекла база даних, і виявилося, що паролі та номери карток зберігалися без шифрування.Чи були дані клієнтів захищені у спосіб, що відповідав загальноприйнятому стандарту? Якого заходу бракувало?
- Змінений рахунок-фактура в системі. В обліковій системі з’явився рахунок-фактура зі зміненим номером банківського рахунку. Хтось відредагував файл і завантажив його назад, компанія сплатила на чужий рахунок.Хто мав право змінювати документ? Хто і коли, за записами, його змінив? Чи фіксувала система зміни документів так, щоб їх можна було відстежити?
- Оскаржуваний електронний лист. Інша сторона стверджує, що ніколи не отримувала лист із повідомленням про розірвання договору або що його вміст було змінено пізніше.Чи був лист надісланий і доставлений на сервер? Чи не було змінено його вміст? Хто мав доступ до скриньки?
Освіта та досвід
Оскільки технології розвиваються дуже швидко, я вважаю само собою зрозумілим постійно поглиблювати фахові знання та стежити за новими тенденціями.
-
2016 – 2018
Bc. – Інформатика, Ing. – Інформаційні системи
Факультет менеджменту та інформатики, Жилінський університет
-
з 2018
Інженер-програміст – розробка комплексних інформаційних систем
Страхові компанії, міністерства, приватні компанії.
-
з 2022
Співзасновник і CTO платформи Stribog
Керування технологіями та інформаційною безпекою
-
з 2025
Право – навчання паралельно з практикою
Юридичний факультет, Панєвропейський університет, Братислава
-
2026
Судовий експерт – Безпека та захист інформаційних систем внесено до реєстру
Міністерство юстиції СР · галузь 10 10 00, реєстр. № 916198
-
2026
Курс «Менеджер з кібербезпеки» пройдено
TÜV SÜD, відповідно до Закону № 69/2018 Z. z. про кібербезпеку
-
2026 – 2027
Судовий експерт – Програмне забезпечення іспит складено реєстрація 2027
Іспит у Міністерстві юстиції СР складено в червні 2026 року. Внесення до реєстру – після завершення спеціалізованого навчання у Словацькому технічному університеті (STU) у Братиславі.
Часті запитання про експертний висновок
Чи можете Ви оцінити захищеність нашої системи, навіть якщо жодного спору немає?
Так. Незалежний фаховий висновок експерта компанії замовляють перед тендером, перед підписанням договору або на вимогу замовника чи страхової компанії. Ви можете подати його замовникові або пізніше використати у спорі.
Як відбувається підготовка висновку?
Ми обговоримо Ваші питання, погодимо матеріали, ціну та строк. Ви отримаєте висновок з усіма обов’язковими реквізитами та експертним застереженням; свої висновки я можу обстоювати й у суді.
Хто може замовити експертний висновок?
Безпосередньо компанія, адвокат для свого клієнта, а також страхова компанія. У судовому провадженні експертом мене призначає суд, який і визначає питання.
Чи допоможете Ви мені сформулювати питання для експерта?
Так, і раджу зробити це ще до постановки завдання. Питання мають бути фаховими, а не правовими, і на них має існувати чітка відповідь на підставі записів. Я працюю для обох сторін спору.
Чи оцінюєте Ви також страхові випадки?
Так. У разі кіберстрахових випадків я оцінюю, чи були впроваджені та дієві заходи, яких вимагають умови страхування, як були захищені дані та чи можна було їх відновити.
Які матеріали Вам будуть потрібні?
Зазвичай журнали (логи) та записи систем, технічна документація, політики безпеки та договори з постачальниками. Усе з Ваших власних систем, роботу я не порушую. Точний перелік ми погодимо під час постановки завдання.
Як Ви поводитеся з конфіденційними матеріалами?
Я зобов’язаний зберігати конфіденційність. Спосіб безпечної передачі ми погодимо заздалегідь.
Скільки коштує експертний висновок?
Ціна визначається за домовленістю залежно від обсягу питань і матеріалів, і ми погоджуємо її до початку роботи. У простіших випадках достатньо стислого фахового висновку. У разі призначення судом винагорода експерта регулюється постановою № 491/2004 Z. z.
Зв’яжіться зі мною якнайшвидше
Записи в системах перезаписуються вже через кілька тижнів. Коротко напишіть, що сталося, і я без зобов’язань підкажу, що робити далі.
- Електронна пошта
- tibor@postek.sk
- Телефон
- +421 915 24 79 79
- Місце провадження діяльності
- Уся Словаччина, а також онлайн