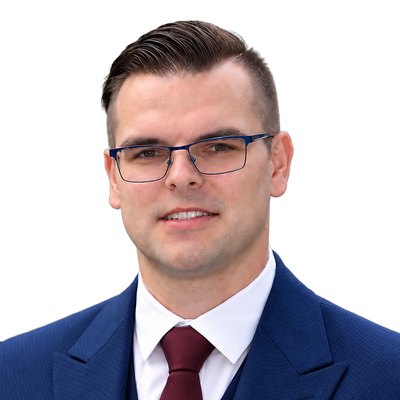
Ing. Tibor PoštekСудебный эксперт
Судебный эксперт – Безопасность и защита информационных систем Область 10 10 00
Произошла утечка данных, кто-то проник в корпоративную систему или Вам нужно независимо подтвердить, что Ваша система защищена? Я установлю, какие меры отсутствуют или не сработали, и объясню это так, чтобы понятно было и руководству компании, и суду. Для компаний, адвокатов и страховых компаний.
Безопасность систем, доступ к ним и защита данных
Я отвечаю исключительно на технические вопросы. Область 10 10 00 согласно постановлению № 228/2018 Z. z. делится на три направления, которые на практике пересекаются.
A) Безопасность информационной системы
Постановление: «аспект безопасности информационных систем»
- архитектура и конфигурация безопасности
- политики безопасности и их применение
- соответствие документации и стандартам ISO
- меры, обещанные поставщиком или страховой компанией
- экспертное мнение перед тендером, договором или страхованием
Соответствовали ли меры безопасности документации и были ли они в решающий момент действительно внедрены и работоспособны?
B) Защита от несанкционированного доступа
Постановление: «защита от несанкционированного доступа к системе»
- учётные записи, роли и права доступа
- пароли и двухфакторная аутентификация
- привилегированные и административные учётные записи
- доступы бывших сотрудников и поставщиков
- логи и аудиторские записи: кто, когда, что
Имел ли место несанкционированный доступ? Когда, через какую учётную запись и какая защитная мера не сработала?
C) Защита и резервное копирование данных
Постановление: «защита данных от неправомерного использования или утраты, резервное копирование»
- шифрование и права доступа к конфиденциальным данным
- резервное копирование, изоляция резервных копий и тесты восстановления
- объём затронутых данных после инцидента
- целостность документов и электронных писем
- доставка электронного письма по записям сервера
Были ли данные защищены от утечки и утраты? Можно ли было восстановить их из резервных копий?
С чем Вы можете ко мне обратиться
По каждому из трёх направлений – четыре типовые ситуации и вопросы, которые можно поставить эксперту. Я помогу Вам сформулировать их так, чтобы на них существовал чёткий ответ.
A) Безопасность информационной системы
- Защищённость перед тендером. Поставщик облачной системы участвует в закупке, и заказчик требует подтвердить, как защищены доступы и данные.Соответствует ли защищённость системы документации и международным стандартам ISO? Какие меры отсутствуют или не работают?
- Условие страховой компании. Компания заключает договор киберстрахования, и страховщик требует независимо подтвердить, что резервные копии изолированы, а вход защищён двухфакторной аутентификацией.Действительно ли заявленные меры внедрены и работоспособны? Соответствуют ли резервное копирование и аутентификация пользователей тому, что компания указывает в анкете страховщика?
- Меры, обещанные поставщиком. В договоре были предусмотрены шифрование данных и многофакторная аутентификация. После утечки данных клиент утверждает, что они не были внедрены.Были ли согласованные меры на момент утечки действительно внедрены и работоспособны?
- Удалённый доступ поставщика. Договор разрешал внешнему администратору доступ только по запросу и с записью. После инцидента оказалось, что доступ был постоянным.Был ли доступ поставщика ограничен и регистрировался ли он так, как предписывал договор? Можно ли по записям установить, что было выполнено через этот доступ?
B) Защита от несанкционированного доступа
- Доступ без полномочий. Сотрудник просмотрел зарплаты и медицинские данные коллег, хотя не должен был иметь к ним доступа.Были ли учётные записи и права доступа настроены надлежащим образом? Позволяла ли система получить доступ к этим данным?
- Бывший сотрудник. Менеджер по продажам ещё неделю после ухода входил в CRM и скачал список клиентов.Была ли учётная запись заблокирована после прекращения трудовых отношений? Когда и откуда он входил в систему?
- Общий пароль администраторов. Пятеро IT-специалистов пользовались одной административной учётной записью. После удаления базы данных неизвестно, кто это сделал.Позволяли ли аудиторские записи задним числом установить, кто и когда выполнил операцию?
- Скомпрометированный корпоративный почтовый ящик. В ящик бухгалтера кто-то вошёл и настроил пересылку. Деловой партнёр получил счёт с чужим номером счёта.Был ли почтовый ящик защищён многофакторной аутентификацией? Можно ли по записям установить чужой вход и с какого момента он продолжался?
C) Защита и резервное копирование данных
- Несработавшие резервные копии после ransomware. Резервные копии находились на том же хранилище, что и производственные данные, и атака зашифровала и их. Страховая компания решает вопрос о выплате.Был ли внедрён работоспособный механизм резервного копирования и восстановления? Были ли резервные копии изолированы от производственной среды?
- Пароли клиентов в открытом виде. Из интернет-магазина утекла база данных, и выяснилось, что пароли и номера карт хранились в незашифрованном виде.Были ли данные клиентов защищены способом, соответствующим общепринятому стандарту? Какая мера отсутствовала?
- Изменённый счёт в системе. В бухгалтерской системе появился счёт с изменённым номером банковского счёта. Кто-то отредактировал файл и загрузил его обратно, компания заплатила на чужой счёт.Кто имел право изменять документ? Кто и когда изменил его согласно записям? Регистрировала ли система изменения документов так, чтобы их можно было отследить задним числом?
- Оспариваемое электронное письмо. Другая сторона утверждает, что никогда не получала письмо с уведомлением о расторжении или что его содержание было впоследствии изменено.Было ли письмо отправлено и доставлено на сервер? Не было ли изменено его содержание? Кто имел доступ к почтовому ящику?
Образование и опыт
Поскольку технологии развиваются очень быстро, я считаю само собой разумеющимся постоянно углублять профессиональные знания и следить за новыми тенденциями.
-
2016 – 2018
Bc. – Информатика, Ing. – Информационные системы
Факультет менеджмента и информатики, Жилинский университет
-
с 2018
Инженер-программист – разработка комплексных информационных систем
Страховые компании, министерства, частные компании.
-
с 2022
Соучредитель и CTO платформы Stribog
Руководство технологиями и информационной безопасностью
-
с 2025
Право – обучение параллельно с практикой
Юридический факультет, Панъевропейский университет, Братислава
-
2026
Судебный эксперт – Безопасность и защита информационных систем внесён в реестр
Министерство юстиции СР · область 10 10 00, рег. № 916198
-
2026
Курс «Менеджер по кибербезопасности» пройден
TÜV SÜD, в соответствии с законом № 69/2018 Z. z. о кибербезопасности
-
2026 – 2027
Судебный эксперт – Программное обеспечение экзамен сдан внесение в 2027
Экзамен в Министерстве юстиции СР сдан в июне 2026. Внесение в реестр после завершения специализированного обучения в STU в Братиславе.
Частые вопросы об экспертном заключении
Можете ли Вы оценить защищённость нашей системы, даже если у нас нет спора?
Да. Независимое экспертное мнение компании заказывают перед тендером, перед подписанием договора или по запросу заказчика либо страховой компании. Вы можете представить его заказчику или позднее использовать в споре.
Как проходит подготовка заключения?
Мы обсудим Ваши вопросы, согласуем материалы, цену и срок. Вы получите заключение со всеми реквизитами и удостоверительной оговоркой эксперта; выводы я могу отстоять и в суде.
Кто может заказать экспертное заключение?
Непосредственно компания, адвокат для своего клиента, а также страховая компания. В судебном производстве эксперта назначает суд, который и определяет вопросы.
Поможете ли Вы сформулировать вопросы для эксперта?
Да, и я рекомендую сделать это ещё до постановки задачи. Вопросы должны быть техническими, а не правовыми, и на них должен существовать чёткий ответ на основании записей. Я работаю для обеих сторон спора.
Оцениваете ли Вы и страховые случаи?
Да. При киберстраховых случаях я оценю, были ли внедрены и работоспособны меры, которых требуют условия страхования, как были защищены данные и можно ли было их восстановить.
Какие материалы Вам понадобятся?
Как правило, логи и записи систем, техническая документация, политики безопасности и договоры с поставщиками. Всё из Ваших собственных систем, работу я не нарушаю. Точный перечень мы согласуем при постановке задачи.
Как Вы обращаетесь с конфиденциальными материалами?
Я связан обязанностью соблюдать конфиденциальность. Безопасный способ передачи мы согласуем заранее.
Сколько стоит экспертное заключение?
Цена определяется по договорённости в зависимости от объёма вопросов и материалов, и мы согласуем её до начала работы. В более простых случаях достаточно краткого экспертного мнения. При назначении судом вознаграждение эксперта регулируется постановлением № 491/2004 Z. z.
Свяжитесь со мной как можно скорее
Записи в системах перезаписываются уже через несколько недель. Кратко напишите, что произошло, и я без обязательств подскажу, как действовать дальше.
- Эл. почта
- tibor@postek.sk
- Телефон
- +421 915 24 79 79
- Место деятельности
- Вся Словакия, а также онлайн